


ઓનલાઇન ઓર્ડર, APK ફાઇલ અને KYC ના નામે સાઇબર ભેજાબાજો સક્રિય: અમદાવાદમાં 3 અલગ-અલગ ઘટનામાં ₹31.77 લાખની છેતરપિંડી
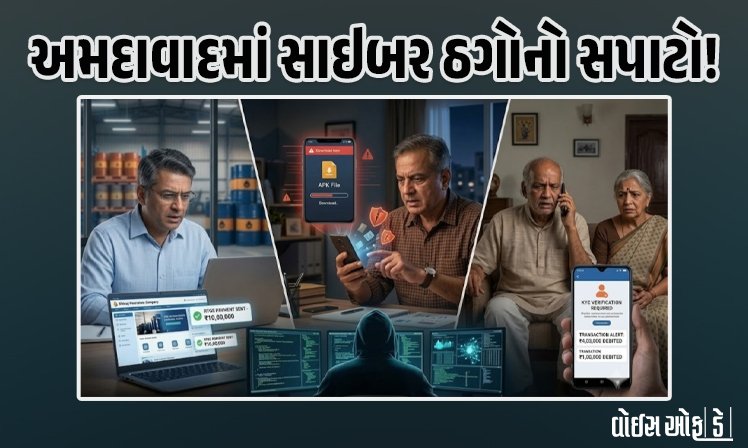
અમદાવાદ શહેરમાં સાઇબર માફિયાઓ અને ઓનલાઇન ઠગોએ ફરી એકવાર ડિજિટલ છેતરપિંડીના નવા-નવા કીમિયા અજમાવીને નિર્દોષ નાગરિકોને શિકાર બનાવવાનું શરૂ કર્યું છે. માત્ર ગણતરીના દિવસોમાં જ અમદાવાદ ક્રાઇમ બ્રાન્ચ સાઇબર સેલ અને વિવિધ પોલીસ મથકોમાં છેતરપિંડીના ત્રણ મોટા કિસ્સા નોંધાયા છે, જેમાં ભોગ બનનારાઓએ કુલ ₹31.77 લાખથી વધુની પરસેવાની કમાણી ગુમાવવાનો વારો આવ્યો છે. નારોલના ઓઇલ વેપારી સાથે બોગસ સપ્લાય ડીલના નામે ₹20 લાખ, પાલડીના ઇન્ટિરિયર ડિઝાઇનર સાથે ગેસ બિલ અપડેટની જોખમી APK ફાઇલ મોકલીને ₹7.74 લાખ તેમજ એક નિવૃત્ત બેંક કર્મચારી પાસેથી નકલી KYC ના બહાને ₹4.03 લાખ પડાવી લેવામાં આવ્યા છે. તમામ કિસ્સાઓમાં સાઇબર હેલ્પલાઇન 1930 અને સ્થાનિક પોલીસ મથકોમાં સત્તાવાર ફરિયાદો નોંધાતાં સાઇબર સેલે તપાસના ચક્રો ગતિમાન કર્યા છે.
ત્રણ મુખ્ય સાઇબર ફ્રોડની વિગતવાર રૂપરેખા
અમદાવાદમાં બનેલા ત્રણ અલગ-અલગ છેતરપિંડીના બનાવોનું આંકડાકીય અને તુલનાત્મક વિશ્લેષણ નીચે મુજબ છે:
| કેસ / ભોગ બનનાર | વિસ્તાર / વ્યવસાય | છેતરપિંડીની પદ્ધતિ (Modus Operandi) | ગુમાવેલી રકમ | પોલીસ કાર્યવાહી / નોંધ |
| ધર્મિક સુરેશભાઈ પટેલ | નારોલ (શ્રીજી પેટ્રોકેમ કંપની) | ઓનલાઇન બોગસ તેલ સપ્લાય ડીલ (‘આરા ફ્યુઅલ્સ’) | ₹20,00,000 | સાઇબર સેલમાં ગુનો દાખલ |
| રિકીનભાઈ મહેતા (58 વર્ષ) | પાલડી (ઇન્ટિરિયર ડિઝાઇનર) | અદાણી ગેસ બિલના નામે ‘APK ફાઇલ’ મોકલી એક્સેસ મેળવ્યો | ₹7,73,000+ | સાઇબર હેલ્પલાઇન 1930 પર ફરિયાદ |
| જગાભાઈ મકવાણા (60 વર્ષ) | કર્ણાવતીનગર (નિવૃત્ત બેંક સફાઇકર્મી) | BOI હેડ ઓફિસના નામે ફેક કોલ અને KYC વેરિફિકેશન | ₹4,03,000 | આનંદનગર પોલીસ સ્ટેશનમાં ફરિયાદ |
| કુલ છેતરપિંડી | – | – | ₹31,77,000+ | અમદાવાદ સાઇબર સેલ દ્વારા સંયુક્ત તપાસ |
કેસ 1: બોગસ ફ્યુઅલ ડીલમાં વેપારી સાથે ₹20 લાખની છેતરપિંડી
ઘાટલોડિયામાં રહેતા અને નારોલ ખાતે ‘શ્રીજી પેટ્રોકેમ કંપની’ ધરાવતા ધર્મિકભાઈ પટેલને ગ્રાહક તરફથી 30 થી 35 ટન ડિસ્ટિલેટ ઓઇલનો મોટો ઓર્ડર મળ્યો હતો. માલની શોધખોળ દરમિયાન તેમણે ઓનલાઇન પોર્ટલ પર ‘આરા ફ્યુઅલ્સ’ (AARA FUELS) નામની આંધ્રપ્રદેશ સ્થિત કંપનીનો સંપર્ક કર્યો હતો. ત્યાં શ્રીનિવાસ નામના શખ્સે કંપનીના પ્રતિનિધિ તરીકે વાતચીત કરી ₹33.25 લાખની કિંમતનું 30,230 લિટર તેલ ઉપલબ્ધ હોવાનું કહી એડવાન્સ પેમેન્ટની માંગણી કરી હતી. વેપારીએ RTGS દ્વારા બે હપ્તામાં ₹20 લાખ ટ્રાન્સફર કર્યા હતા. ત્યારબાદ મોકલેલા GST નંબર અને ઇ-વે બિલની ચકાસણી કરતાં તે સાવ બોગસ હોવાનું બહાર આવતાં છેતરપિંડીની ખાતરી થઈ હતી.
કેસ 2: અદાણી ગેસ બિલના નામે APK ફાઇલ મોકલી ₹7.74 લાખ સેરવી લીધા
પાલડીના 58 વર્ષીય ઇન્ટિરિયર ડિઝાઇનર રિકીનભાઈ મહેતાને વોટ્સએપ પર અદાણી ગેસના લોગોવાળા એકાઉન્ટ પરથી મેસેજ આવ્યો હતો. જેમાં “જો બિલ અપડેટ નહીં કરો તો આજે રાત્રે જ કનેક્શન કાપી નાખવામાં આવશે” તેવી ધમકી આપવામાં આવી હતી. ત્યારબાદ આરોપીઓએ બિલ અપડેટ કરાવવાના બહાને “Adani Gas Bill Update.apk” નામની શંકાસ્પદ ફાઇલ મોકલી તેમના મોબાઇલમાં ઇન્સ્ટોલ કરાવી હતી. આ ફાઇલના માધ્યમથી હેકર્સે ફોનનું રિમોટ એક્સેસ મેળવી લીધું હતું અને ડેબિટ કાર્ડ તેમજ CVV ની વિગતો ચોરીને ચાર અલગ-અલગ ટ્રાન્ઝેક્શન મારફતે ₹7.73 લાખથી વધુની રકમ ખાતામાંથી ઉપાડી લીધી હતી.
કેસ 3: બેંક KYC ના બહાને નિવૃત્ત કર્મી પાસેથી ₹4.03 લાખ પડાવ્યા
ત્રીજી ઘટનામાં કર્ણાવતીનગરમાં રહેતા 60 વર્ષીય નિવૃત્ત બેંક સફાઇ કર્મચારી જગાભાઈ મકવાણાને બેંક ઓફ ઇન્ડિયા (BOI) ની હેડ ઓફિસમાંથી બોલતા હોવાનો સ્વાંગ રચી અજાણ્યા શખ્સે ફોન કર્યો હતો. ખાતામાં શંકાસ્પદ લેવડદેવડ થઈ હોવાનું જણાવી તાત્કાલિક KYC વેરિફિકેશન કરાવવા માટે વોટ્સએપ પર એક ફાઇલ મોકલી હતી. આ ફાઇલ ઓપન કરતાની સાથે જ જગાભાઈ અને તેમના પત્નીના સંયુક્ત ખાતામાંથી એકાએક ₹4.03 લાખ કપાઈ ગયા હતા. ગણતરીની મિનિટોમાં ખાતું ખાલી થઈ જતાં તેમણે તાત્કાલિક એકાઉન્ટ બ્લોક કરાવી આનંદનગર પોલીસ સ્ટેશન તેમજ 1930 હેલ્પલાઇન પર ફરિયાદ નોંધાવી હતી.
સાઇબર સેલની ચેતવણી: નાગરિકોએ શું તકેદારી રાખવી?
અમદાવાદ સાઇબર ક્રાઇમ બ્રાન્ચે આ ઘટનાઓ બાદ નાગરિકો માટે તાકીદની માર્ગદર્શિકા જારી કરી છે:
અજાણી APK ફાઇલ ક્યારેય ડાઉનલોડ ન કરવી: વોટ્સએપ કે એસએમએસ પર આવતી કોઈપણ ‘.apk’ એક્સટેન્શનવાળી ફાઇલ મોબાઇલનું સંપૂર્ણ રિમોટ કંટ્રોલ હેકર્સને આપી દે છે. એપ્લિકેશન હંમેશા સત્તાવાર Google Play Store કે Apple App Store પરથી જ ડાઉનલોડ કરવી.
ઓનલાઇન વેપારમાં સંપૂર્ણ ચકાસણી: કોઈપણ અજાણી કંપની સાથે લાખો રૂપિયાના સોદા કરતાં પહેલાં તેમના રજિસ્ટર્ડ એડ્રેસ, GST નંબર અને બિલિંગ વિગતોની સરકારી પોર્ટલ પર જાતે ખરાઈ કરવી.
બેંક ક્યારેય લિંક કે ફાઇલ મોકલતી નથી: કોઈપણ રાષ્ટ્રીયકૃત કે ખાનગી બેંક ક્યારેય ગ્રાહકોને વોટ્સએપ પર ફાઇલ મોકલીને KYC અપડેટ કરવા કહેતી નથી.
ગોલ્ડન અવરનો ઉપયોગ: જો સાઇબર છેતરપિંડીનો ભોગ બનો તો તાત્કાલિક પ્રથમ કલાકમાં જ રાષ્ટ્રીય સાઇબર હેલ્પલાઇન નંબર 1930 પર કોલ કરી ટ્રાન્ઝેક્શન બ્લોક કરાવવું અનિવાર્ય છે.
ડિજિટલ ક્રાંતિના આ યુગમાં સાઇબર ગુનેગારો સામાન્ય નાગરિકોની અજાણતા અને ભયનો ગેરલાભ ઉઠાવી રહ્યા છે. ગેસ કનેક્શન કપાવાની બીક હોય કે બેંક ખાતું બંધ થવાની ધમકી, ઉતાવળમાં કોઈપણ અજાણી લિંક કે ફાઇલ પર ક્લિક કરવું મોટું આર્થિક જોખમ નોતરી શકે છે. અમદાવાદ સાઇબર સેલે હાલ આ ત્રણેય ગુનાઓમાં વપરાયેલા બેંક એકાઉન્ટ્સ અને મોબાઇલ નંબરો ટ્રેસ કરીને આંતરરાજ્ય ગેંગને પકડવા માટે તપાસનો ધમધમાટ શરૂ કર્યો છે.